
Diferencia entre RBAC y ABAC
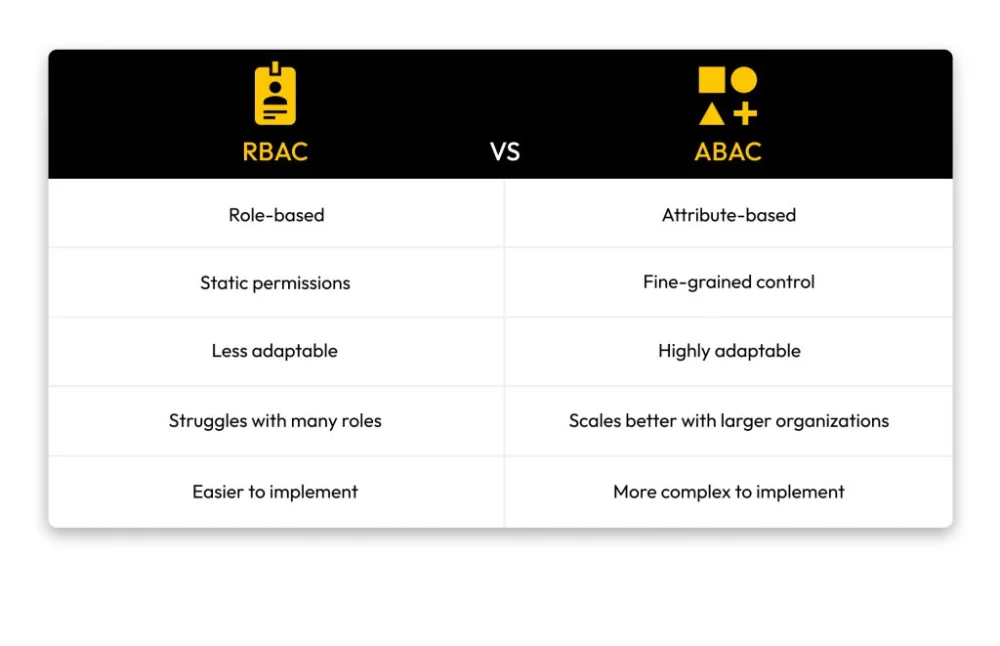
En el ámbito de la seguridad informática y la gestión de accesos, existen varios modelos que permiten controlar quién tiene permiso para acceder a ciertos recursos y qué acciones pueden realizar. Dos de los modelos más conocidos son el Control de Acceso Basado en Roles (RBAC) y el Control de Acceso Basado en Atributos (ABAC). Aunque ambos tienen el mismo objetivo de proteger la información y los recursos de una organización, utilizan enfoques diferentes para lograrlo. En este artículo, exploraremos en profundidad las diferencias entre RBAC y ABAC, analizando sus características, ventajas y desventajas.
Definición de RBAC
El Control de Acceso Basado en Roles (RBAC) es un modelo de seguridad que asigna permisos a los usuarios en función de los roles que desempeñan dentro de una organización. Un rol puede ser definido como un conjunto de responsabilidades y privilegios que un usuario tiene en su trabajo. Por ejemplo, un empleado que trabaja en el departamento de recursos humanos puede tener acceso a datos sensibles relacionados con los empleados, mientras que un empleado del departamento de ventas no debería tener acceso a esa misma información. En este sentido, RBAC se centra en la asignación de roles y la gestión de permisos.
El modelo RBAC se basa en tres componentes principales: los roles, los usuarios y los permisos. Los roles son grupos que definen un conjunto de permisos que pueden ser asignados a los usuarios. Los permisos, por otro lado, son las acciones específicas que un usuario puede realizar, como leer, escribir o modificar un recurso. Este enfoque facilita la gestión de permisos, ya que, en lugar de asignar permisos individualmente a cada usuario, se asignan a roles, y los usuarios simplemente se añaden a esos roles.
Definición de ABAC
El Control de Acceso Basado en Atributos (ABAC), en contraste, es un modelo más flexible y dinámico que utiliza atributos de los usuarios, recursos y el entorno para determinar si se debe permitir o denegar el acceso. En lugar de depender exclusivamente de roles, ABAC toma en cuenta una variedad de factores, como la identidad del usuario, las características del recurso y las condiciones del entorno. Esto permite que las decisiones de acceso sean más específicas y adaptativas a las circunstancias.
En ABAC, los atributos pueden incluir información como la edad del usuario, su nivel de seguridad, la ubicación desde donde intenta acceder al recurso, entre otros. Por ejemplo, un empleado puede tener acceso a ciertos documentos solo si se encuentra en la oficina y tiene un nivel de seguridad específico. Este modelo es especialmente útil en entornos donde las reglas de acceso son complejas y cambiantes, ya que permite una mayor granularidad en la gestión de accesos.
Comparación de RBAC y ABAC
Una de las principales diferencias entre RBAC y ABAC es la forma en que se asignan los permisos. En RBAC, los permisos se asignan a roles, lo que significa que la gestión de accesos puede ser más sencilla en organizaciones grandes donde los roles son bien definidos. Sin embargo, esta simplicidad puede convertirse en una limitación cuando las necesidades de acceso son más complejas. En contraste, ABAC permite una gestión más detallada y adaptativa, pero puede ser más complicado de implementar y mantener debido a la cantidad de atributos que se deben gestionar.
Otra diferencia significativa es la escabilidad. RBAC puede volverse engorroso en organizaciones grandes donde hay una gran cantidad de roles y usuarios. A medida que la organización crece, la creación y gestión de roles puede volverse un desafío. Por otro lado, ABAC es más escalable porque se basa en atributos, lo que permite que las decisiones de acceso sean más flexibles y adaptables a las necesidades cambiantes de la organización.
Ventajas de RBAC
- Simplicidad: La estructura de roles facilita la comprensión y gestión de los permisos.
- Facilidad de implementación: Es relativamente fácil de implementar en organizaciones con una estructura jerárquica clara.
- Control centralizado: Permite un control centralizado de los permisos, lo que simplifica la auditoría y el cumplimiento.
Desventajas de RBAC
- Rigidez: Puede ser rígido en situaciones donde se requieren accesos más flexibles y específicos.
- Escalabilidad limitada: Puede volverse complicado de gestionar a medida que crecen los roles y usuarios.
- Posibilidad de sobrecarga: Los usuarios pueden tener más permisos de los necesarios si se les asigna un rol amplio.
Ventajas de ABAC
- Flexibilidad: Permite una gran flexibilidad en la gestión de accesos, adaptándose a diversas situaciones.
- Granularidad: Ofrece un control más detallado sobre quién puede acceder a qué recursos.
- Escalabilidad: Es más escalable ya que no depende de un número fijo de roles.
Desventajas de ABAC
- Complejidad: Puede ser más complejo de implementar y gestionar debido a la cantidad de atributos involucrados.
- Requerimientos técnicos: Necesita un mayor soporte técnico y puede requerir un sistema más avanzado.
- Rendimiento: Puede afectar el rendimiento del sistema si no se gestiona adecuadamente.
Cuándo utilizar RBAC
El modelo RBAC es ideal para organizaciones que tienen una estructura clara y bien definida, donde los roles de los empleados son estables y no cambian con frecuencia. Por ejemplo, en empresas grandes donde los departamentos tienen funciones específicas y las responsabilidades son fácilmente clasificables, RBAC puede ser una solución eficiente. También es útil en entornos donde se requiere un control centralizado de los permisos, facilitando la auditoría y el cumplimiento normativo.
Además, si una organización necesita implementar un sistema de control de acceso de manera rápida y sencilla, RBAC puede ser la mejor opción. Su simplicidad permite a las organizaciones establecer políticas de acceso sin necesidad de una inversión significativa en tiempo o recursos. Sin embargo, es importante tener en cuenta que, aunque RBAC puede ser más fácil de implementar, es fundamental revisar y actualizar regularmente los roles y permisos para evitar problemas de seguridad.
Cuándo utilizar ABAC
ABAC es más adecuado para organizaciones que operan en entornos dinámicos y complejos, donde los requisitos de acceso pueden cambiar con frecuencia. Por ejemplo, en empresas tecnológicas o en industrias reguladas donde los requisitos de acceso son variados y específicos, ABAC puede ofrecer la flexibilidad necesaria para adaptarse a estas circunstancias. Además, si una organización tiene una gran cantidad de recursos y usuarios, y necesita un control más granular sobre el acceso, ABAC es una opción viable.
Otro escenario en el que ABAC es útil es cuando las decisiones de acceso deben basarse en múltiples factores. Por ejemplo, si una organización necesita considerar no solo la identidad del usuario, sino también su ubicación y el contexto del acceso, ABAC permite crear políticas más sofisticadas y adaptativas. Sin embargo, es crucial que las organizaciones que opten por ABAC cuenten con los recursos técnicos necesarios para gestionar su complejidad.
Implementación de RBAC y ABAC
La implementación de RBAC generalmente comienza con la identificación de los roles dentro de la organización. Esto implica definir claramente las funciones y responsabilidades de cada puesto. Una vez que se han establecido los roles, se asignan los permisos correspondientes a cada uno de ellos. Es importante llevar a cabo una revisión periódica de los roles y permisos para garantizar que se mantengan actualizados y relevantes. Además, se debe proporcionar formación a los usuarios sobre cómo funcionan los roles y los permisos asignados.
Por otro lado, la implementación de ABAC requiere un enfoque más detallado. Primero, es necesario identificar los atributos que se utilizarán para las decisiones de acceso, que pueden incluir información sobre los usuarios, recursos y condiciones del entorno. Después, se deben definir las políticas de acceso que dictan cómo se tomarán las decisiones en función de esos atributos. Este proceso puede ser más complicado y requerir un análisis más profundo, pero el resultado es un sistema de acceso más flexible y adaptativo.
Ejemplos prácticos de RBAC y ABAC
Un ejemplo práctico de RBAC podría ser una empresa que tiene varios departamentos: ventas, recursos humanos y finanzas. Cada departamento tiene roles específicos, como vendedor, gerente de recursos humanos y contable. Los permisos se asignan a cada rol: los vendedores pueden acceder a la información de clientes, los gerentes de recursos humanos pueden gestionar datos de empleados y los contables pueden acceder a información financiera. Este enfoque facilita la gestión de permisos y garantiza que cada empleado tenga acceso solo a la información necesaria para su trabajo.
En contraste, un ejemplo de ABAC podría ser una plataforma de software que gestiona datos sensibles. En este caso, los atributos pueden incluir el nivel de seguridad del usuario, la ubicación geográfica desde donde se accede y el tipo de recurso que se intenta consultar. Por ejemplo, un empleado puede tener acceso a ciertos datos solo si se encuentra en la oficina y tiene un nivel de seguridad alto. Este enfoque permite una gestión de acceso más precisa y adaptativa, ya que se pueden establecer múltiples condiciones que deben cumplirse para otorgar el acceso.
Conclusiones sobre RBAC y ABAC
tanto el Control de Acceso Basado en Roles (RBAC) como el Control de Acceso Basado en Atributos (ABAC) son modelos efectivos para gestionar el acceso a recursos en una organización. La elección entre uno u otro depende de las necesidades específicas de la organización, la complejidad de sus requisitos de acceso y la estructura de su entorno de trabajo. Mientras que RBAC puede ser más adecuado para organizaciones con roles claramente definidos, ABAC ofrece la flexibilidad necesaria para adaptarse a situaciones más dinámicas y cambiantes. Es fundamental que las organizaciones evalúen sus necesidades y recursos antes de decidir qué modelo de control de acceso implementar.